Еуропада хакерлердің тоңазытқыштарға жасаған шабуылы: сарапшы қандай қауіп барын айтты
Коллаж: NoFake.kz
Желі қолданушылары Еуропада супермаркеттердің тоңазытқыш жүйелері кибершабуылға ұшырағынан қызу талқылап жатыр. NoFake.kz киберқауіпсіздік сарапшысынан интернетке қосылған құрылғылардың қандай қауіп төндіретінін сұрады.
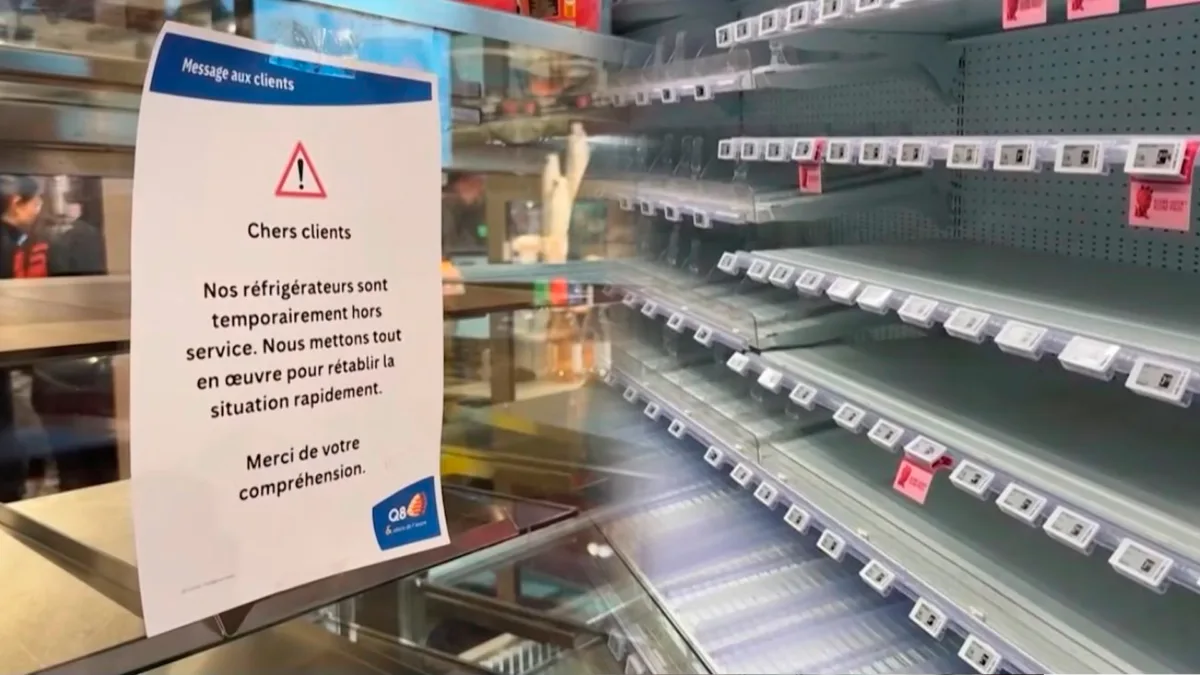
The Brussels Times басылымының мәліметінше, Бельгияда қаскөйлер тоңазытқыштардың мұз еріту режимін қашықтан іске қосып, соның салдарынан кейбір азық-түлік жарамсыз болып қалған. Елдің Федералдық прокуратурасы тергеу бастады.
Ал 2EU Brussels хабарлауынша, 3 қарашада Еуропалық комиссия киберинциденттерге байланысты екі шұғыл кездесу өткізген. Оған Еуроодақтың киберқауіпсіздік агенттігі (ENISA), Еуропол және ұлттық органдар қатысқан. Алайда барлық шабуылдың өзара байланысы әзірге анықталған жоқ.
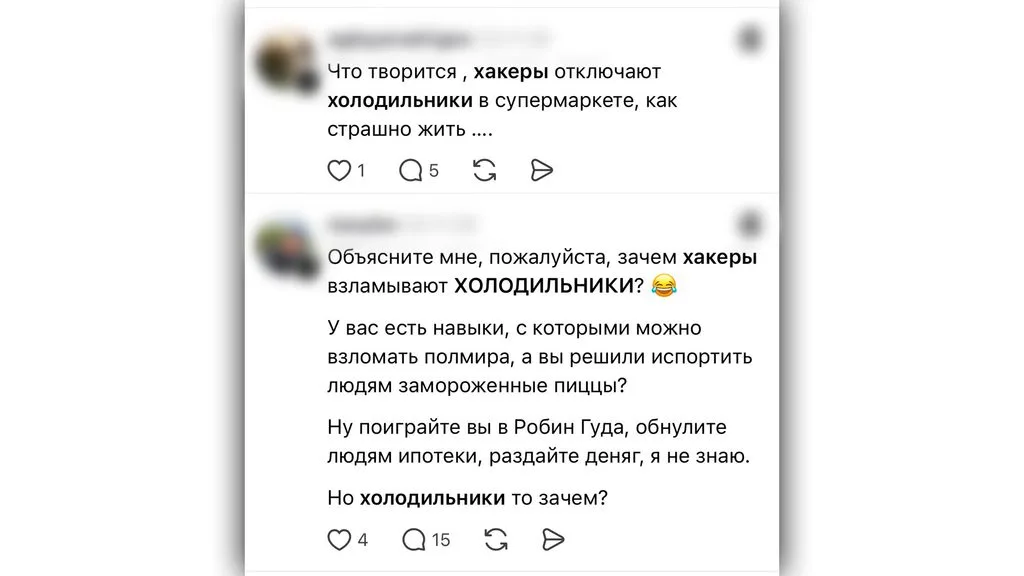
Бұл жаңалық әлеуметтік желі қолданушыларының арасында елеусіз қалмады. Олардың бірі супермаркеттердегі тоңазытқыштардың өшірілгенінен қорыққанын жазса, енді бірі хакерлерден мұздатылған азық-түлікті бұзғанша, адамдардың несиелерін мәліметтер базасынан өшіруді сұраған.
Ал редакция тілшісі QazTech альянсының ақпараттық қауіпсіздік комитетінің тең төрағасы Евгений Питолиннен мұндай шабуылдардың қаупі туралы пікір сұрады.
Тоңазытқышты да бұзып кіруге бола ма?
Сарапшының айтуынша, киберқауіптердің сипаты айтарлықтай өзгерген. Бірнеше жыл бұрын негізінен компьютерлерді, серверлерді, банк жүйелерін және жеке деректерді қорғау мәселесі өзекті болса, бүгінде интернетке қосылған кез келген құрылғы хакерлердің нысанасына айналуы мүмкін.
«Тоңазытқыш, жылыту жүйесі, кондиционер немесе бейнебақылау камерасы енді жай ғана тұрмыстық техника емес, цифрлық инфрақұрылымның бір бөлігіне айналып отыр. Мәселе ақылды құрылғылар технологиясының өзінде емес, олардың қалай жобаланғанында, желіге қосылғанында және қорғалғанында», – дейді Евгений Питолин.
Маманның сөзінше, құрылғыларды қашықтан басқару температураны бақылауға, электр энергиясын үнемдеуге және өндірістік процестерді автоматтандыруға мүмкіндік береді. Алайда қауіпсіздік талаптары сақталмаса, бұл артықшылықтар осалдыққа айналады.
«Егер мұндай жүйелерге интернет арқылы еркін кіруге болса, стандартты құпиясөздер қолданылса немесе бағдарламалық жасақтамасы ұзақ уақыт жаңартылмаса, олар хакерлер үшін кіру нүктесіне айналады. Оның салдары тек ақпараттың таралуымен шектелмейді. Бұл жағдайда кибершабуыл нақты материалдық шығынға әкелді», – деп түсіндірді сарапшы.
Ақылды үйлер де қауіпке ұшырауы мүмкін
Евгений Питолиннің пікірінше, кибершабуылдар енді тек цифрлық жүйелерге емес, адамдар күнделікті пайдаланатын физикалық құрылғыларға да әсер ете алады. Бұл қауіп супермаркеттермен шектелмейді.
«Біз біртіндеп тек цифрлық аккаунтты немесе компьютерді ғана емес, физикалық кеңістіктің жекелеген элементтерін де бұзуға болатын кезеңге өтіп жатырмыз. Бүгінде бұл супермаркеттердің тоңазытқыш қондырғылары болса, ертең осындай осалдықтар тұрғын үйлерді басқару жүйелеріне, ақылды құлыптарға, дабыл жүйелеріне, жылыту және электрмен жабдықтау құрылғыларына әсер етуі мүмкін», – дейді маман.
Дегенмен сарапшы интернетке қосылған барлық құрылғы міндетті түрде шабуылға ұшырайды деген түсініктен сақтандырды.
«Бұл ертең барлық ақылды үйге шабуыл жасалады деген сөз емес. Алайда интернетке қосылған құрылғылар көбейген сайын ықтимал қауіптердің ауқымы да кеңейеді», – деді ол.
Құрылғыларды хакерлерден қалай қорғауға болады?
Сарапшы киберқауіпсіздік интернетке қосылған құрылғылар үшін қосымша мүмкіндік емес, міндетті талап болуы тиіс деп есептейді. Оның айтуынша, өндірушілер қорғаныс тетіктерін құрылғы нарыққа шыққаннан кейін емес, жобалау кезеңінде енгізуі қажет.
«Өндірушілер қорғаныс тетіктерін құрылғыны жобалау кезінде енгізіп, бағдарламалық жасақтаманы тұрақты жаңартып отыруы және стандартты құпиясөздерді қолдануға жол бермеуі керек. Ал инфрақұрылым иелері мен операторлары желіге қандай құрылғылар қосылғанын, оларды кім қашықтан басқара алатынын және қаншалықты қорғалғанын білуге тиіс», – деп түсіндірді Евгений Питолин.
Оның пікірінше, цифрлық технологиялар дамыған сайын оларды пайдаланатын компаниялардың қауіпсіздікке деген жауапкершілігі де артуы керек.
«Біз цифрлық жүйелерге неғұрлым көп процесті сеніп тапсырсақ, олардың қауіпсіздігіне деген жауапкершілік те соғұрлым жоғары болуы тиіс. Әйтпесе ыңғайлылық пен автоматтандыру нақты қауіпке айналуы мүмкін», – деп қорытындылады сарапшы.
Айта кетейік, бұған дейін біз нейрожеліге қандай деректерді беруге болмайтыны жайлы жаздық.