Кибершабуыл неден басталады: алаяқтар құрбанын қалай зерттейді
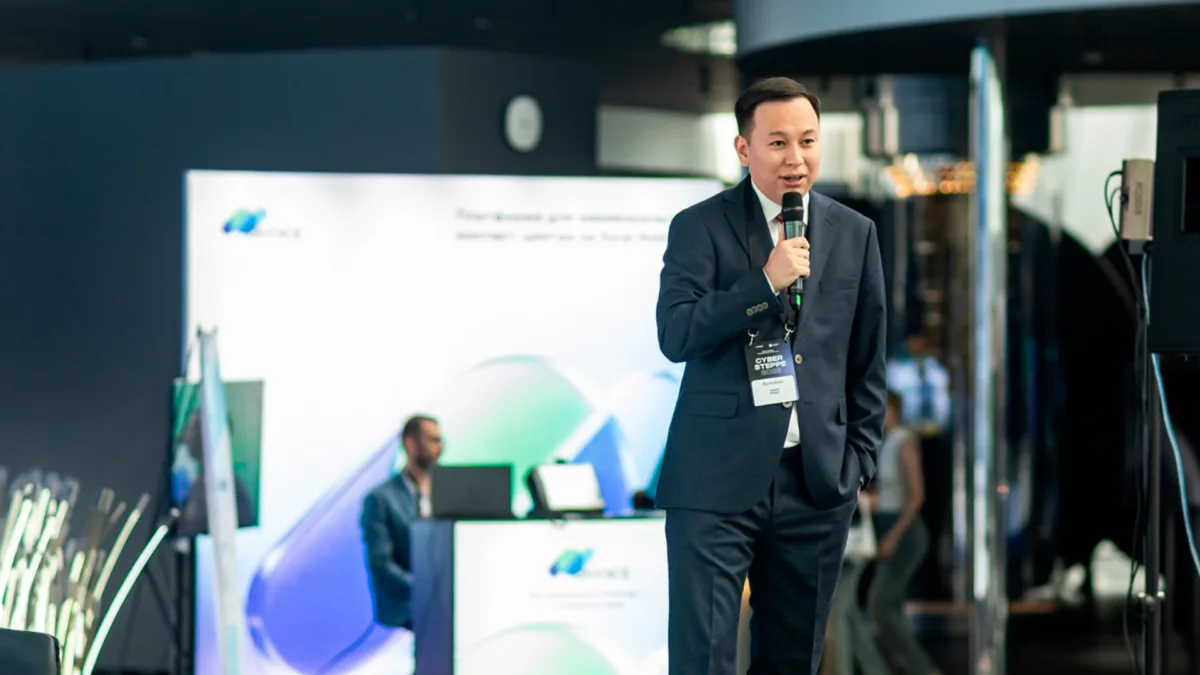
Фото: MSSP Global
Кибершабуыл күмәнді сілтеме немесе жалған қоңыраудан басталмайды. Оған дейін алаяқтар нысанаға алған адам туралы ақпарат жинап, соған негізделген сценарий дайындайды. Киберқауіпсіздік маманы Медет Турин Cyber Steppe конференциясында шабуылдың қалай әзірленетінін түсіндірді, деп хабарлайды NoFake.kz.
«Кибершабуыл жасалмас бұрын алаяқ өзінің құрбаны жайлы мәлімет жинайды. Шабуылдың төрт кезеңі бар: мәліметтерді жинау, оқиға құрастыру, байланысқа шығу және жұмыс жүйелеріне қол жеткізу», — дейді ол.
Алаяқтар алдымен мәлімет жинайды
Бірінші кезеңде алаяқтар алдамақ болған адам туралы барынша көп ақпарат жинауға тырысады. Маман мұндайда бірінші басшылар туралы ақпарат жинау оңайырақ екенін атап өтті. Ашық дереккөздерден оның аты-жөні, әлеуметтік желілердегі парақшасындағы мәліметтер, отбасы, жұмыс орны, айналысатын ісі, ортасы мұқият зерттеледі. Сонымен қатар, ашық дереккөздерге ол адам жұмыс істейтін компанияның сайты, жарияланымдар, сұхбаттар мен әлеуметтік желілердегі мәліметтер жатады.
«Мұндай ақпараттың әрқайсысы жеке алғанда қауіпсіз көрінгенімен, оларды біріктіру арқылы адам мен компания туралы едәуір толық түсінік қалыптастыруға болады.Басшылардың сұхбаттары, көпшілік алдындағы сөздері мен әлеуметтік желідегі жазбалары алаяқтарға нақты, әрі сенімді көрінетін аңыз құруға материал береді», — дейді киберқауіпсіздік маманы Медет Турин.
Неліктен алаяқтар бірінші басшыны нысанаға алады?
Маман әсіресе бірінші басшының аккаунтын немесе оның атын пайдалану алаяқтарға компания ішіндегі сенім факторын пайдалануға мүмкіндік беретінін айтады.
«Себебі бірінші басшының компанияда өкілеттігі жоғары болады: қаржыға, келісімшарттарға және басқа да маңызды процестерге қатысты шешімді ол өздігінен қабылдай алады.Сондықтан қызметкер басшының атынан келген өтінішті басқа адамның сұрауына қарағанда маңыздырақ қабылдауы мүмкін. Бұл жерде әлеуметтік инженерияның негізгі қағидасы іске қосылады: алаяқ техникалық қорғанысты бұзудан бұрын адамның сенімін пайдалануға тырысады», — дейді маман.
Жиналған ақпараттан «аңыз» құрылады
Екінші кезеңде алаяқтар өздерін кім ретінде таныстыратынын, не үшін хабарласатынын және қандай байланыс арнасын пайдаланатынын анықтайды. Ең бастысы – өтінішті шынайы әрі сенімді етіп көрсету. Ол үшін рөл, себеп, байланыс арнасы және «шұғылдық» элементтері біріктіріледі.
«Жиналған ақпараттың негізінде алаяқтар рөлін, хабарласу себебін, байланыс арнасын және өтініштің шұғылдығын ойластырып, шынайы көрінетін оқиға құрады», — дейді маман.
Мәселенің шұғыл ретінде көрсетілуі де кездейсоқ емес. Адамға шешім қабылдауға уақыт бермеу – оны қалыпты тексеру рәсімдерін өткізіп жіберуге итермелеуі мүмкін.
Келесі қадам – байланыс орнату
Үшінші кезеңде алаяқтар қоңырау шалуы, хат немесе хабарлама жіберуі мүмкін. Кей жағдайда тікелей басшыға емес, оның көмекшісіне немесе компанияның мердігеріне шығу ықтималдығы да бар.Бұл кезеңнің мақсаты — алдын ала жиналған ақпаратты пайдаланып, күдік тудырмайтын коммуникация орнату. Соңғы мақсат – деректерге қол жеткізу.
«Төртінші кезеңде алаяқтар жұмыс жүйелеріне кіруге мүмкіндік беретін әрекетке қол жеткізуге тырысады. Презентацияда мұндай нысандар ретінде растау коды, файл немесе сілтеме көрсетілген. Яғни ақпарат жинау өздігінен соңғы мақсат емес. Ол кейінгі әрекетті сенімді ету үшін қажет.Соңғы мақсат — қызметкерді сендіру арқылы растау кодын, файлды немесе сілтемені пайдаланып, жұмыс жүйесіне кіруге мүмкіндік алу», — дейді Медет Турин.
Яғни «Бұл директор ғой» деген түсінік кей жағдайда қауіп тудыруы мүмкін. Медет Турин көрсеткен тағы бір маңызды фактор – топ-менеджментке қатысты ішкі рәсімдердің кей жағдайда жеңілдетілуі.
«Топ-менеджмент үшін регламенттер жиі әлсірейді: «шұғыл», «ыңғайсыз», «бұл директор ғой» деген түсінік тексеру механизмдерін айналып өтуге жағдай жасауы мүмкін», — дейді Турин.
Сондықтан басшының атынан келген шұғыл өтініштің өзін бірден орындамай, ақпаратты басқа байланыс арнасы арқылы тексерген жөн. Себебі кибершабуылдың алғашқы кезеңі компьютерді бұзудан емес, адам туралы ақпарат жинаудан басталуы мүмкін. Айта кетейік, бұған дейін біз алаяқтар жеке деректерді ұрлағанда оған ақша жұмсай ма және ол қанша тұрады деген сауалға жауап бердік.


