Түпнұсқа ма, клон ба: жалған сайтты қалай анықтауға болады
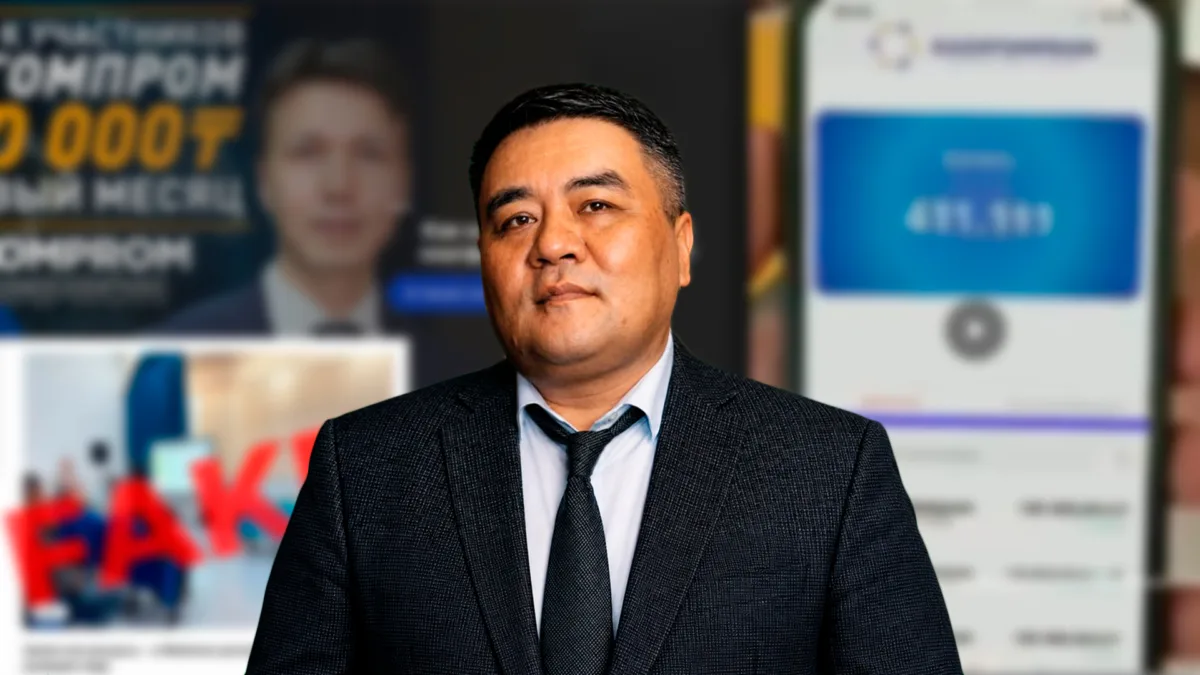
Коллаж: NoFake.kz
Қазақстанда танымал ұйымдар мен компаниялардың атын жамылған клон сайттар мен парақшалар жиілеп барады. E-Gov, ЖСДП, NEGE және «Қазатомөнеркәсіп» атынан тараған осындай ресурстардың қалай жасалатынын және оларға алданып қалмаудың жолдарын IT-маман Аршат Ораз NoFake.kz тілшісіне түсіндірді.
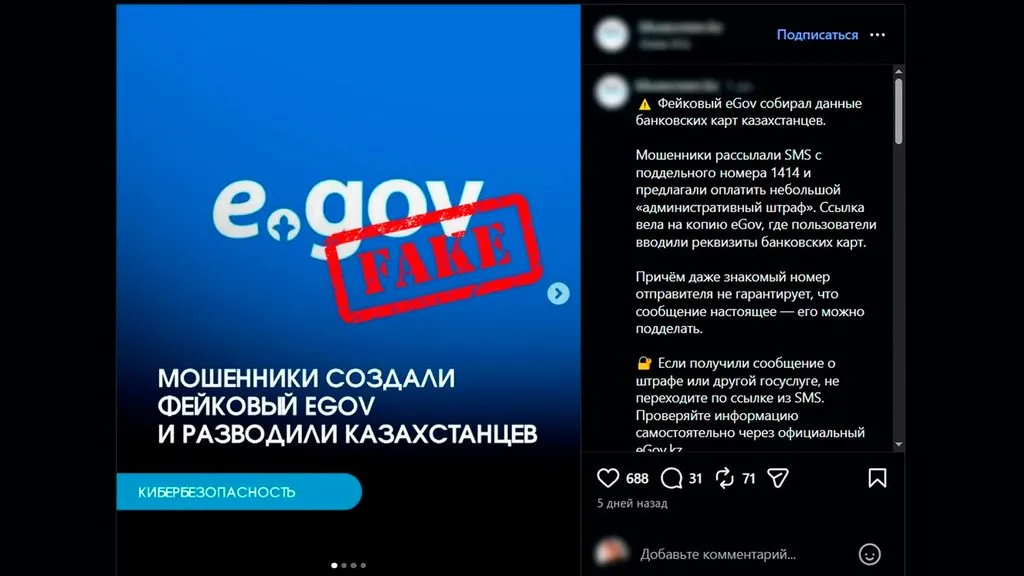
Қазақстанда танымал ұйымдар мен компаниялардың атын жамылған жалған сайттар мен әлеуметтік желідегі парақшалар көбейіп келеді. Бұған дейін E-Gov-тың жалған парақшасы арқылы азаматтардың жеке деректеріне қол жеткізілгені туралы ақпарат тарағаны жайлы жаздық.
Сондай-ақ ЖСДП партиясының атынан да жасалған фейк сайт анықталған болатын. Бұл туралы партияның өзі ресми мәлімде жасаған еді.
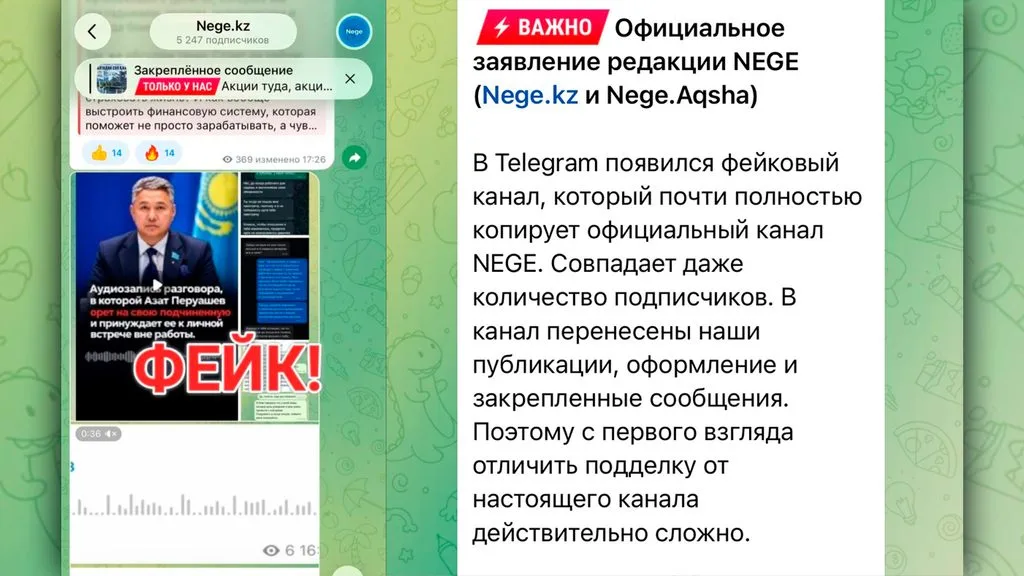
Жақында белгісіз біреулер NEGE басылымының ресми Telegram-арнасына ұқсатып, оның атауын, безендірілуін, жарияланымдарын және бекітілген хабарламаларын толықтай қайталайтын жалған арна ашқаны жайлы басылымның бас редакторы Аделаида Әуеспекова хабарлағаны туралы жаздық.
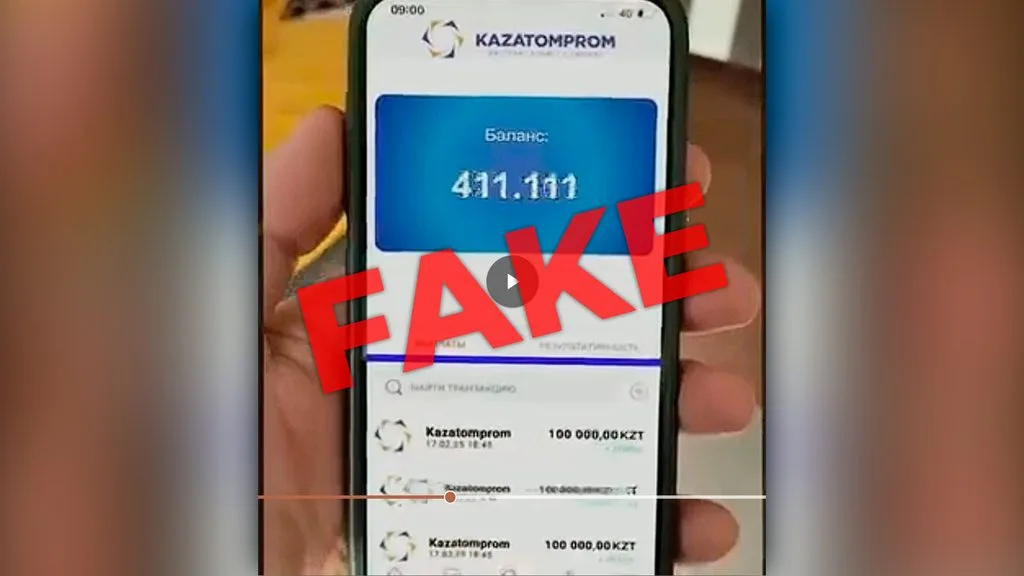
Осындай алаяқтық әрекеттердің тағы бір мысалы – «Қазатомөнеркәсіп» атын пайдаланып, азаматтарға инвестициядан табыс табуды ұсынатын жарнамалар. Әлеуметтік желілерде компанияның бұрынғы басшысы, кәсіпкер Мұхтар Жәкішевтің қатысуымен жасалған дипфейк видеолар да тараған. Жарнамалардағы сілтемелердің веб-мекенжайлары әртүрлі болғанымен, барлығы бір инвестициялық платформаға бағыттайды.
Клон сайтты түпнұсқадан қалай ажыратуға болады?
Сайтқа бағыттайтын HTTPS белгісіне сенуге бола ма? Ал жеке деректерді сенімсіз ресурсқа енгізіп қойған жағдайда не істеу керек? Осы және өзге де сұрақтарды редакциямыз IT-маман Аршат Оразға қойды.
Маманның айтуынша, сайттың сыртқы көрінісіне қарап қана оның шынайылығын анықтау мүмкін емес. Бірнеше техникалық көрсеткішті қатар тексеру қажет.
«Ең алдымен доменнің қашан тіркелгеніне назар аударуға болады. Мысалы, бірнеше жылдан бері жұмыс істеп келе жатқан банктің немесе компанияның атынан сайт ашылып тұр делік, ал сол домен кеше немесе бір апта бұрын ғана тіркелген болса, бұл күмән тудырады», – дейді Аршат Ораз.
Сарапшы DNS пен IP-мекенжайды да тексеруге болатынын айтады. Дегенмен оларды жалғандықтың нақты дәлелі ретінде қабылдауға болмайды. Өйткені ірі компаниялар серверлерін ауыстырып, Cloudflare секілді CDN қызметтерін пайдаланады. Ал сайттың кодын зерттеу арқылы алаяқтықтың ізін табуға болады. Мәселен, қолданушы логин мен құпиясөз енгізетін форма деректерді қай серверге жіберіп жатқанын, JavaScript файлдарының қай доменнен жүктелетінін және ішкі сілтемелердің қайда бағыттайтынын тексеруге мүмкіндік бар.
«Компания туралы» немесе «Байланыс» бөлімдері ашылса, сайт қауіпсіз бе?
«Клон жасаушылар кейде сайттың сыртқы бөлігін жақсы көшіреді, бірақ кодтың ішінде із қалдырады. Мысалы, басты бет түпнұсқаға ұқсайды, ал логин мен пароль енгізетін форма мүлдем басқа серверге ақпарат жібереді. Мен үшін осындай белгілер доменнің дизайнынан әлдеқайда маңызды», – деп түсіндірді маман.
Аршат Ораздың айтуынша, алаяқтарға кейде тұтас сайтты көшірудің де қажеті жоқ. Тек авторизация немесе банк картасының деректерін енгізу парақшасын қайталау жеткілікті. Қалған бөлімдер түпнұсқа сайтқа бағытталуы мүмкін. Сондықтан «Компания туралы» немесе «Байланыс» бөлімдерінің дұрыс ашылуы сайттың қауіпсіз екенін білдірмейтінін айтады маман.
Ол адамдарға күмәнді сілтемелер арқылы сайттарға кірмеуге кеңес береді. Оның орнына браузерге ұйымның ресми мекенжайын өз қолымен теріп, қажетті қызметті сол жерден іздеген дұрыс. Сондай-ақ домен атауындағы ұқсас таңбаларға мұқият қарау қажет. Мысалы, алаяқтар латынның O әрпін нөлмен, l әрпін 1 санымен алмастыруы мүмкін. Ал HTTPS пен браузердегі құлып белгісі сайттың ресмилігіне кепілдік беретін көрсеткіш деп есептемеу керек екен.
«HTTPS негізінен сіздің браузеріңіз бен сайттың сервері арасындағы байланысты шифрлайды. Бірақ бұл сервердің иесі адал адам деген сөз емес. Алаяқ кез келген доменге заңды SSL-сертификат орната алады. Сондықтан HTTPS дегенді “бұл ресми сайт” деп емес, “менің осы сайтпен байланысым шифрланған” деп түсінген дұрыс», – дейді сарапшы.
Егер азамат байқамай жалған сайтқа кіріп, жеке деректерін енгізіп қойса, ең алдымен қандай ақпарат бергенін анықтауы керек. Өйткені банк картасының деректері, құпиясөз және ЖСН-нің әрқайсысы бөлек қауіп тудырады.
«Егер карта нөмірі, жарамдылық мерзімі, CVV немесе банктен келген SMS-код енгізілсе, мен бірінші кезекте банкке хабарласар едім. Картаны уақытша бұғаттау немесе толық ауыстыру керек. Соңғы операцияларды тексеріп, күмәнді транзакция болса бірден банкке хабарлау қажет», – деп кеңес берді Аршат Ораз.
Егер логин мен құпиясөз енгізілген болса, оларды қауіпсіз құрылғыдан дереу ауыстырып, барлық белсенді сессияны тоқтату қажет. Бір құпиясөз бірнеше сервисте қолданылса, олардың барлығын жаңарту керек. Сарапшы ең алдымен электрондық поштаны қорғауға кеңес береді.
«Себебі поштаға қол жеткізген алаяқтар басқа аккаунттардың құпиясөзін қалпына келтіруі мүмкін. Telegram мен WhatsApp мессенджерлеріндегі белсенді құрылғыларды да тексерген жөн. Ал ЖСН немесе жеке куәлік деректері бөтен адамдардың қолына түссе, eGov арқылы банктік қарыздар мен микрокредиттер алудан ерікті түрде бас тарту қызметін қосқан дұрыс. Бұдан бөлек, күмәнді сайттың мекенжайын, келген хабарламаны және скриншоттарды сақтап қойған маңызды. Егер ақша ұрланса немесе аккаунт бұзылса, банкке және полицияға жүгіну қажет. Ал фейк парақша немесе фишинг сайт анықталған жағдайда оны тиісті ұйымдарға хабарлау керек», — дейді маман.
Клон ресурстарды бұғаттау мәселесіне тоқталған ол мұндай жағдайларда бірнеше мекеменің қатар жұмыс істейтінін атап өтті. Егер жалған аккаунт Instagram, Facebook, TikTok немесе Telegram желілерінде ашылса, алдымен сол платформаның әкімшілігіне шағым түсіруге болады. Ал фишинг сайттар туралы KZ-CERT-ке хабарлау қажет. Бұл қызмет компьютерлік инциденттерді, соның ішінде фишинг әрекеттерін қарастырады.
«Егер алаяқтық фактісі болып, ақша немесе жеке деректер ұрланса, бұл енді жай ғана техникалық мәселе емес. Полицияға 102 арқылы өтініш берген дұрыс. Ақшаға қатысты жағдайда банкке де қатар хабарлау керек», – дейді IT-маман.
Маман сайт шетелдік доменде немесе хостингте орналасса, оны Қазақстан аумағынан тікелей өшіру мүмкін еместігін айтады. Мұндай жағдайда KZ-CERT шетелдік хостинг компанияларымен, домен тіркеушілерімен және тиісті халықаралық ұйымдармен байланыса алады. Ал заңнамада белгіленген тәртіппен ел аумағында интернет-ресурсқа қолжетімділікті шектеу мәселесі қарастырылуы мүмкін. Маманның пікірінше, азаматтардың басты міндеті – күмәнді ресурстар туралы нақты ақпаратты тиісті органдарға жеткізу. Ол үшін сайттың URL-мекенжайын, скриншоттарын және сілтеменің қайдан келгенін көрсету маңызды.
«Ең бастысы, жеке электрондық поштаңызды қорғаңыз. Оған күрделі әрі бірегей құпиясөз қойып, екі факторлы аутентификацияны қосқан жөн. Өйткені поштаға қол жеткізген адам басқа да маңызды аккаунттарды иемденуге әрекет жасауы мүмкін», – деп түйіндеді Аршат Ораз.
Айта кетейік, бұған дейін біз ҚМА атынан жасалатын дипфейк пен жалған сайттар схемасы қалай жұмыс істейтіні жайлы жаздық.