«Миллиондаған қазақстандықтың дерегі тарады»: сарапшы нені ескертеді
Коллаж: NoFake.kz
Қазнетте азаматтардың жеке деректері «тарады», «миллиондаған адамның ақпараты хакерлердің қолына түсті» деген хабарламалар жиі кездестіруге болады. Киберқауіпсіздік саласындағы MSSP.GLOBAL компаниясының бас директорының орынбасары Руслан Жансеңгіров редакциямызға берген эксклюзивті сұхбатында мұндай жарияланымдардың барлығы бірдей мемлекеттік жүйелер бұзылды дегенді білдірмейтінін айтады, деп хабарлайды NoFake.kz.
«Бастапқы ақпараттың мазмұны кейін өзгеріп кетеді»
Руслан Жансеңгіров мұндай ақпараттың таралуы көбіне бірнеше кезеңнен тұратынын айтады.
«Әдеттегі ақпараттық арандату бір схема бойынша жүзеге асады. Алдымен бастапқы дереккөз пайда болады: хакерлер форумындағы жазба немесе «10 млн жазбадан тұратын деректер базасы тарады» деген сияқты дабыралы тақырыбы бар Telegram-арнадағы хабарлама. Кейін бұл ақпаратты агрегаторлар мен «инсайдерлік» арналар іліп әкетіп, ондағы барлық ескертулер мен нақтылауларды алып тастайды. Нәтижесінде «базада бір микрокредиттік ұйымның клиенттеріне қатысты деректер бар» деген ақпараттың орнына «қазақстандықтардың деректері тарады» деген мәлімдеме қалады», – дейді Руслан Жансеңгіров.
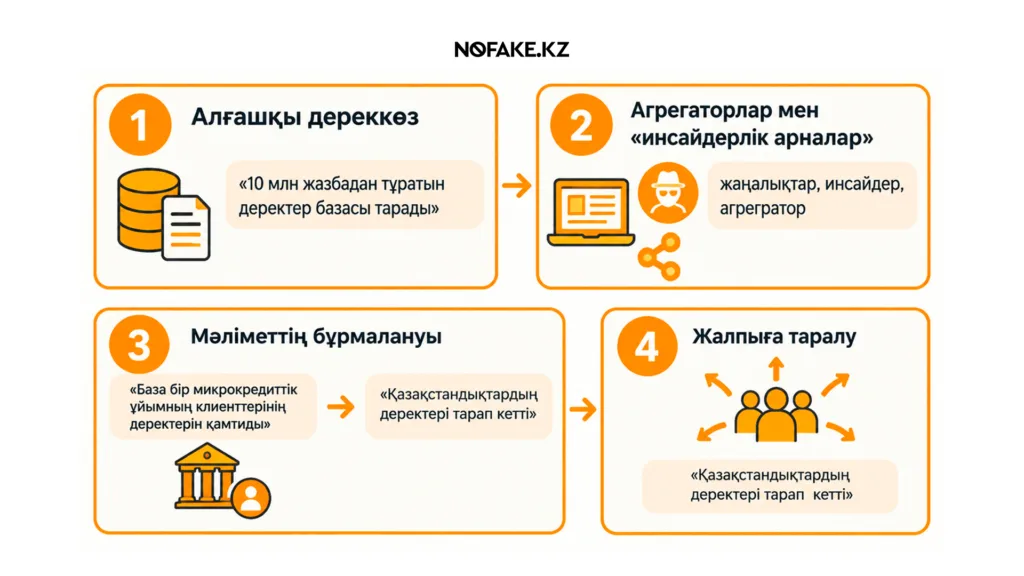
Оның айтуынша, дәл осы жерде ақпаратты бұрмалау басталады. Себебі пайдаланушы үшін ЖСН мемлекеттік жүйелермен байланысты.
«Негізгі бұрмалау ақпарат көзінің деңгейінде орын алады. Нақты деректердің таралуы көбіне белгілі бір операторға — микроқаржы ұйымына, бөлшек сауда компаниясына, жеткізу қызметіне немесе мердігерге байланысты болады. Алайда көпшілік ЖСН көрсетілген кез келген деректер базасын «мемлекеттік база» деп қабылдайды. Себебі азамат үшін ЖСН ұғымы мемлекеттік жүйемен тікелей байланысты», — дейді маман.
Ол осыдан «деректер мемлекеттік органдардан тарап кетті» деген конспирологиялық пікірлер туындайтынын айтады. Алайда маман ЖСН тек мемлекеттік органдарда қолданылмайтынын алға тартады.
«ЖСН-нің болуы автоматты түрде бұл деректер мемлекеттік органнан тарады дегенді білдірмейді. Жеке мәліметтерді өңдейтін көптеген коммерциялық ұйымдар бар. Олардың қатарында микроқаржы ұйымдары, ритейл компаниялар, жеткізу қызметтері және басқа да сервистер болуы мүмкін», – деп түсіндірді сарапшы.
Деректердің таралуы әрдайым хакерлік шабуыл емес
Руслан Жансеңгіров деректердің сыртқа шығуының бірнеше сценарийі бар екенін атап өтті. Соның ішінде сервердің осалдығы, қорғаныс жүйесінің дұрыс бапталмауы, қызметкер немесе мердігердің аккаунтының бұзылуы сияқты жағдайлар кездеседі.
«Мысалы, компанияның сайтында немесе API жүйесінде белгілі бір ақпарат ашық түрде қолжетімді болуы мүмкін. Егер сол деректер автоматты түрде жаппай жиналса, оны скрапинг деп атаймыз. Бұл жерде «сервер бұзылды» деген түсінік дұрыс болмауы мүмкін», – дейді сарапшы.
Сарапшы тағы бір маңызды мәселеге назар аударды: интернетте бұрыннан бар базалар жаңа ақпарат ретінде қайта сатылуы мүмкін.
«Бірнеше жыл бұрын тараған деректер жиынтығы қайтадан сатылымға шығарылып, «жаңа слив» ретінде ұсынылуы ықтимал. Әртүрлі базаларды біріктіріп, қайталанатын жазбаларды немесе басқа ақпараттарды қосу арқылы оның көлемін әдейі үлкейту де кездеседі», – деп атап өтті ол.
«Миллиондаған дерек тарады» деген ақпаратқа сақтықпен қарау керек
Интернеттегі хабарламаларда деректер базасының көлеміне ерекше мән беріледі. Мысалы, «10 миллион жазба», «20 миллион қазақстандықтың деректері» деген тақырыптар оқырманның назарын бірден аударады. Алайда жазбалар саны нақты адамдардың санымен әрдайым сәйкес келе бермейді.
«Бір адамның деректері бірнеше рет қайталануы мүмкін. Әртүрлі деректер базасын біріктірген кезде дубликаттар қалады. Сондықтан «10 миллион жазба бар» деген ақпаратты «10 миллион адамның дерегі ұрланды» деп бірден түсіндіруге болмайды», – дейді сарапшы.
Оның пікірінше, деректердің көлемінен бұрын олардың қайдан алынғанына, қашан жиналғанына және нақты қандай ақпараттан тұратынына назар аудару қажет.
Ескі ақпараттың қайта таралуы неге қауіпті?
Маманның айтуынша, техникалық тексеру жүргізіліп жатқан кезде ресми ақпараттың кешігуі қауесеттің таралуына жағдай жасайды.
«Кибероқиға болған кезде оның нақты себебін анықтауға уақыт қажет. Ал осы кезеңде әлеуметтік желілерде ақпараттық вакуум пайда болады. Егер ұйым дер кезінде түсініктеме бермесе, бұл кеңістікті болжамдар мен жалған ақпарат толтыруы мүмкін», – дейді Руслан Жансеңгіров.
Сондықтан сарапшы ұйымдар үшін тек техникалық қорғаныс емес, коммуникацияның жылдамдығы да маңызды екенін атап өтті.
Алаяқтар дүрбелеңді пайдаланады
Жеке деректердің таралуы туралы қауесет алаяқтарға да тиімді жағдай қалыптастырады. Олар азаматтарға банк, қауіпсіздік қызметі немесе мемлекеттік органның атынан хабарласып, «деректеріңіз ұрланды» деп қорқытуы мүмкін.
«Адамға оның атына несие рәсімделгенін немесе жеке деректері ұрланғанын айтса, ол эмоцияға беріліп, алаяқтың нұсқауын орындауы мүмкін. Мұндай жағдайда қылмыскерге деректің өзі ғана емес, адамның қорқынышы да қажет», – деп түсіндірді сарапшы.
Осылайша «деректеріңіз тарады» деген ақпараттың өзі кейін фишингтік сайттарға, жалған қоңырауларға немесе ақылы «қорғау» қызметтеріне әкелуі мүмкін.
ЖСН мен телефон нөмірі тараса, бірден несие рәсімделе ме?
Сарапшы жеке деректердің белгілі бір бөлігінің таралуы автоматты түрде адамның атына несие рәсімделді дегенді білдірмейтінін атап өтті.
«ЖСН, аты-жөні және телефон нөмірі сияқты деректердің болуы – алаяқ үшін пайдалы ақпарат. Бірақ бұл мәліметтердің өзі кез келген жағдайда несие рәсімдеуге жеткілікті дегенді білдірмейді. Негізгі қауіп осы ақпаратты әлеуметтік инженерия арқылы адамның өзінен қосымша мәлімет немесе код алуға пайдаланудан туады», – дейді ол.
Жалған «тексеру» сервистерінен абай болған жөн
Сарапшы әлеуметтік желіде пайда болатын «ЖСН бойынша деректеріңіздің таралғанын тексеріңіз» деген сайттарға да сақтықпен қарауға шақырады.
«Адамдар деректері тарады деген ақпараттан қорқып, оны тексеру үшін бірінші кездескен сайтқа ЖСН-ін енгізуі мүмкін. Бірақ нәтижесінде өзінің деректерін ешқандай «утечкаға» қатысы жоқ үшінші тарапқа өзі беріп қоюы ықтимал», – деп ескертті Руслан Жансеңгіров.
Осылайша жеке ақпаратты тек ресми және сенімді сервистерде тексерген дұрыс. Сонымен қатар екі факторлы аутентификацияны қосып, кредиттік міндеттемелерді бақылауда ұстау қажет.