Рост скорости ИИ — атак: как противостоять новым угрозам
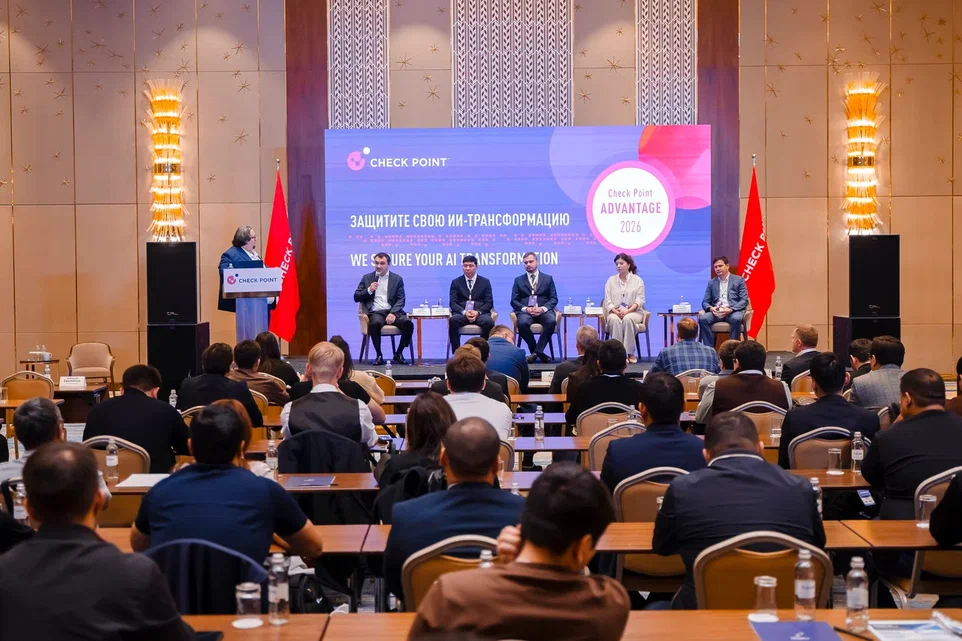
Фото: Организаторы CheckPoint
По словам экспертов, злоумышленники используют ИИ для ускорения атак, а компании сталкиваются с новыми рисками при внедрении ИИ-агентов в рабочие процессы.
ИИ меняет правила кибербезопасности. Атаки становятся быстрее и доступнее, а компаниям приходится контролировать уже не только действия пользователей, но и работу ИИ-агентов внутри своих систем. Новые риски и способы защиты обсудили эксперты на конференции Check Point в Астане.
По словам участников дискуссии, ИИ упростил злоумышленникам доступ к инструментам для проведения кибератак. Сегодня для этого уже не обязательно самостоятельно писать код или глубоко разбираться в инструментах взлома. Необходимые решения можно найти в открытых Telegram-каналах, а стоимость атаки с применением ИИ может быть сопоставима с ценой небольшого гаджета.
Поэтому, по мнению специалистов, задача бизнеса и государства на ближайшее время заключается не только в фиксации новых угроз, но и в пересмотре практических подходов к защите.
«Скорость атак сегодня выросла кратно: вместо человека действуют машины, которые могут работать параллельно и круглосуточно. Поэтому CISO уже недостаточно следить только за базовыми индикаторами. Нужно отслеживать аномальную активность, нетипичные API-вызовы и особенно внимательно контролировать сервисные учётные записи», – отметил региональный менеджер Check Point по Центральной Азии и Кавказу Айдар Серикбаев.
Новые риски появляются и при использовании ИИ внутри компаний. Он помогает искать и исправлять уязвимости в коде, но одновременно может привести к утечкам данных или появлению новых слабых мест.
«Мы столкнулись с кейсом, когда разработчик исправил уязвимости в коде с помощью ИИ-агента. Это значительно ускоряет работу, но одновременно создаёт новые риски: от возможных утечек данных до появления новых уязвимостей. Поэтому использование ИИ в разработке требует отдельного контроля», – подчеркнул первый заместитель председателя правления АО «Государственная техническая служба» Улыкбек Шамбулов.
Эксперты считают, что компаниям необходимо контролировать, какие ИИ-инструменты используются внутри организации, какие данные они обрабатывают, к каким системам имеют доступ и какие действия могут выполнять самостоятельно. Результаты работы ИИ при обработке киберинцидентов также должны дополнительно проверять специалисты.